Domain vorbeter.de kaufen?
Wir ziehen mit dem Projekt
vorbeter.de um.
Sind Sie am Kauf der Domain
vorbeter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vorbeter.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
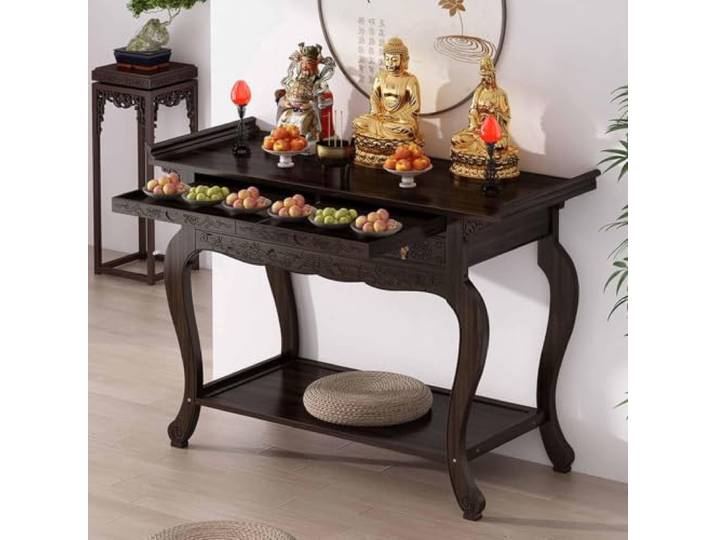
Freistehender Bambus Altartisch Mit Schubladen & Schrank, Buddhistischer Puja Tisch, Meditationsaltar Für Gebet, Meditation, Wohnzimmer, Kleine RäumeFreistehender Bambus Altartisch Mit Schubladen & Schrank, Buddhistischer Puja Tisch, Meditationsaltar Für Gebet, Meditation, Wohnzimmer, Kleine Räume. Stabile Bambus Konstruktion:Dieser buddhistische Altarschrank besteht aus stabilen Bambusplatten für sicheren Stand. Glatte Oberfläche und feste Beine halten Buddha-Figuren und Ritualutensilien. Geeignet als Hausaltar, persönlicher Gebets-Schrein und kleiner Meditations Tisch für die Puja-Einrichtung zu Hause. Mehrstufige Ablage und Tischplatte mit Rand:Der Gebets Schrein verfügt über Schubladen und offene Regale für Räucherwerk und Gebetsartikel. Der erhöhte Rand verhindert das Verrutschen von Gegenständen. Die breite Tischplatte bietet Platz für Dekoration und Ritualzubehör, nutzbar als Buddha-Regal und Tischaltar. Klassisches geschnitztes Design:Der Altarschrank hat feine durchbrochene Schnitzereien. Der erhöhte Sockel schützt vor Feuchtigkeit und erleichtert die Reinigung. Praktischer Buddha Altar und Hausaltar für den Meditationsraum, auch zum Präsentieren von Sammlerstücken. Vielseitiger persönlicher Hausaltar:Der buddhistische Altartisch dient als Meditations Tisch, Buddha Altar und Puja Schrein für Zuhause. Ideal für Wohnung, Studio oder Laden, um einen ruhigen Bereich für Rituale und Achtsamkeit zu gestalten. Einfache Montage & Hinweise:Schnelle Montage mit mitgelieferten Teilen. Reinigung mit feuchtem Tuch. Nur der Altarschrank ist im Lieferumfang enthalten; Buddha-Figuren, Kerzen und weiteres Altarzubehör sind nicht enthalten. Farbe:One Color631,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kleines RitualeKleines Rituale , Für besondere pastorale Situationen , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 20220711, Produktform: Leinen, Redaktion: Liturgische Institute Trier, Salzburg, Seitenzahl/Blattzahl: 248, Keyword: Ablass; Begräbnis; Buße; Bußgottesdienst; Firmung; Krankenkommunion; Krankensalbung; Nottaufe; Sakrament; Sakramentalien; Segensfeier; Segnungsgottesdienst; Sterbebegleitung; Sterben; Taufe; Versöhnung; Wegzehrung, Fachschema: Katholizismus~Römische Kirche~Sakrament~Theologie, Fachkategorie: Christliche Sakramente~Theologie, Interesse Alter: Other religious holidays, festivals or celebrations, Thema: Orientieren, Warengruppe: HC/Praktische Theologie, Fachkategorie: Katholizismus, römisch-katholische Kirche, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Herder Verlag GmbH, Verlag: Herder Verlag GmbH, Verlag: Verlag Herder, Länge: 193, Breite: 102, Höhe: 18, Gewicht: 240, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Singer, Michael A.: Das Experiment HingabeDas Experiment Hingabe , Mein Weg in die Vollkommenheit des Lebens , Drehzahlbegrenzer > Chiptuning & Motortuning , Erscheinungsjahr: 201609, Produktform: Leinen, Autoren: Singer, Michael A., Übersetzung: Schuhmacher, Stephan, Seitenzahl/Blattzahl: 317, Keyword: Biografie - Biografie; Spiritualität - Spiritualität; Yoga, Thema: Orientieren, Warengruppe: HC/Esoterik/Anthroposophie/Allgemeines, Fachkategorie: Körper und Geist, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Spuren, Verlag: Edition Spuren, Verlag: Edition Spuren, Länge: 202, Breite: 121, Höhe: 19, Gewicht: 336, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Sind Religiosität und Spiritualität zwei verschiedene Sachen?
Ja, Religiosität und Spiritualität sind zwei verschiedene Konzepte. Religiosität bezieht sich auf die Ausübung einer organisierten Religion und den Glauben an bestimmte religiöse Lehren und Praktiken. Spiritualität hingegen bezieht sich auf die individuelle Suche nach Sinn, Bedeutung und Transzendenz im Leben, unabhängig von einer bestimmten religiösen Tradition. Während Religiosität oft mit festen Dogmen und Ritualen verbunden ist, kann Spiritualität eine persönlichere und individuellere Erfahrung sein. **
-
Was ist der Unterschied zwischen Spiritualität und Religiosität?
Spiritualität bezieht sich auf die individuelle Suche nach Sinn, Bedeutung und Transzendenz im Leben, unabhängig von einer bestimmten religiösen Tradition. Religiosität hingegen bezieht sich auf die Ausübung und Befolgung einer bestimmten religiösen Lehre, Rituale und Glaubensvorstellungen. Während Spiritualität persönlicher und individueller ist, bezieht sich Religiosität auf die Einbindung in eine organisierte religiöse Gemeinschaft. **


Ist Spiritualität dasselbe wie Glaube?
Nein, Spiritualität und Glaube sind nicht dasselbe. Glaube bezieht sich normalerweise auf eine bestimmte religiöse Überzeugung oder einen Glaubenssatz, während Spiritualität ein breiteres Konzept ist, das sich auf die Suche nach Sinn, Zweck und Transzendenz im Leben bezieht. Spiritualität kann sowohl religiöse als auch nicht-religiöse Aspekte umfassen. **
Wie kann man die tägliche Andacht in den Bereichen Spiritualität, Meditation und Selbstreflexion praktizieren, um innere Ruhe und Ausgeglichenheit zu fördern?
Um die tägliche Andacht in den Bereichen Spiritualität, Meditation und Selbstreflexion zu praktizieren, ist es wichtig, sich täglich Zeit für diese Praktiken zu nehmen. Dies kann durch das Schaffen eines festen Zeitplans oder das Einrichten eines speziellen Raums für diese Aktivitäten geschehen. Es ist auch hilfreich, sich auf die Gegenwart zu konzentrieren und achtsam zu sein, um den Geist zu beruhigen und innere Ruhe zu fördern. Darüber hinaus kann das Lesen inspirierender Texte, das Führen eines Tagebuchs oder das Praktizieren von Atemübungen dazu beitragen, die Selbstreflexion zu fördern und das innere Gleichgewicht zu stärken. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gilde Metall Schild Weisheit BesinnungGilde Metall Schild Weisheit BesinnungEntdecken Sie das exquisite Gilde Metall Schild „Weisheit Besinnung“, ein einzigartiges Kunstwerk, das sowohl als dekoratives Element als auch als inspirierendes Symbol dient. Dieses hochwertige Schild ist aus robustem Metall gefertigt und besticht durch seine edle Verarbeitung sowie die ansprechende Gestaltung. Es eignet sich ideal für Wohnräume, Büros oder als Geschenk für besondere Anlässe.Hochwertige Materialien und VerarbeitungDas Gilde Metall Schild „Weisheit Besinnung“ überzeugt nicht nur durch seine Langlebigkeit, sondern auch durch sein stilvolles Design. Die Verwendung von hochwertigem Metall garantiert eine hohe Stabilität und Widerstandsfähigkeit gegenüber Umwelteinflüssen. Die liebevoll gestalteten Details und die harmonische Farbgebung machen dieses Schild zu einem echten Blickfang in jedem Raum.Inspirierende Botschaft für jeden TagMit ...7,38 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Freistehender Bambus Altartisch Mit Schubladen & Schrank, Buddhistischer Puja Tisch, Meditationsaltar Für Gebet, Meditation, Wohnzimmer, Kleine RäumeFreistehender Bambus Altartisch Mit Schubladen & Schrank, Buddhistischer Puja Tisch, Meditationsaltar Für Gebet, Meditation, Wohnzimmer, Kleine Räume. Stabile Bambus Konstruktion:Dieser buddhistische Altarschrank besteht aus stabilen Bambusplatten für sicheren Stand. Glatte Oberfläche und feste Beine halten Buddha-Figuren und Ritualutensilien. Geeignet als Hausaltar, persönlicher Gebets-Schrein und kleiner Meditations Tisch für die Puja-Einrichtung zu Hause. Mehrstufige Ablage und Tischplatte mit Rand:Der Gebets Schrein verfügt über Schubladen und offene Regale für Räucherwerk und Gebetsartikel. Der erhöhte Rand verhindert das Verrutschen von Gegenständen. Die breite Tischplatte bietet Platz für Dekoration und Ritualzubehör, nutzbar als Buddha-Regal und Tischaltar. Klassisches geschnitztes Design:Der Altarschrank hat feine durchbrochene Schnitzereien. Der erhöhte Sockel schützt vor Feuchtigkeit und erleichtert die Reinigung. Praktischer Buddha Altar und Hausaltar für den Meditationsraum, auch zum Präsentieren von Sammlerstücken. Vielseitiger persönlicher Hausaltar:Der buddhistische Altartisch dient als Meditations Tisch, Buddha Altar und Puja Schrein für Zuhause. Ideal für Wohnung, Studio oder Laden, um einen ruhigen Bereich für Rituale und Achtsamkeit zu gestalten. Einfache Montage & Hinweise:Schnelle Montage mit mitgelieferten Teilen. Reinigung mit feuchtem Tuch. Nur der Altarschrank ist im Lieferumfang enthalten; Buddha-Figuren, Kerzen und weiteres Altarzubehör sind nicht enthalten. Farbe:One Color631,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kleines RitualeKleines Rituale , Für besondere pastorale Situationen , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 20220711, Produktform: Leinen, Redaktion: Liturgische Institute Trier, Salzburg, Seitenzahl/Blattzahl: 248, Keyword: Ablass; Begräbnis; Buße; Bußgottesdienst; Firmung; Krankenkommunion; Krankensalbung; Nottaufe; Sakrament; Sakramentalien; Segensfeier; Segnungsgottesdienst; Sterbebegleitung; Sterben; Taufe; Versöhnung; Wegzehrung, Fachschema: Katholizismus~Römische Kirche~Sakrament~Theologie, Fachkategorie: Christliche Sakramente~Theologie, Interesse Alter: Other religious holidays, festivals or celebrations, Thema: Orientieren, Warengruppe: HC/Praktische Theologie, Fachkategorie: Katholizismus, römisch-katholische Kirche, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Herder Verlag GmbH, Verlag: Herder Verlag GmbH, Verlag: Verlag Herder, Länge: 193, Breite: 102, Höhe: 18, Gewicht: 240, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Singer, Michael A.: Das Experiment HingabeDas Experiment Hingabe , Mein Weg in die Vollkommenheit des Lebens , Drehzahlbegrenzer > Chiptuning & Motortuning , Erscheinungsjahr: 201609, Produktform: Leinen, Autoren: Singer, Michael A., Übersetzung: Schuhmacher, Stephan, Seitenzahl/Blattzahl: 317, Keyword: Biografie - Biografie; Spiritualität - Spiritualität; Yoga, Thema: Orientieren, Warengruppe: HC/Esoterik/Anthroposophie/Allgemeines, Fachkategorie: Körper und Geist, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Spuren, Verlag: Edition Spuren, Verlag: Edition Spuren, Länge: 202, Breite: 121, Höhe: 19, Gewicht: 336, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind Religiosität und Spiritualität zwei verschiedene Sachen?
Ja, Religiosität und Spiritualität sind zwei verschiedene Konzepte. Religiosität bezieht sich auf die Ausübung einer organisierten Religion und den Glauben an bestimmte religiöse Lehren und Praktiken. Spiritualität hingegen bezieht sich auf die individuelle Suche nach Sinn, Bedeutung und Transzendenz im Leben, unabhängig von einer bestimmten religiösen Tradition. Während Religiosität oft mit festen Dogmen und Ritualen verbunden ist, kann Spiritualität eine persönlichere und individuellere Erfahrung sein. **
-
Was ist der Unterschied zwischen Spiritualität und Religiosität?
Spiritualität bezieht sich auf die individuelle Suche nach Sinn, Bedeutung und Transzendenz im Leben, unabhängig von einer bestimmten religiösen Tradition. Religiosität hingegen bezieht sich auf die Ausübung und Befolgung einer bestimmten religiösen Lehre, Rituale und Glaubensvorstellungen. Während Spiritualität persönlicher und individueller ist, bezieht sich Religiosität auf die Einbindung in eine organisierte religiöse Gemeinschaft. **
-
Ist Spiritualität dasselbe wie Glaube?
Nein, Spiritualität und Glaube sind nicht dasselbe. Glaube bezieht sich normalerweise auf eine bestimmte religiöse Überzeugung oder einen Glaubenssatz, während Spiritualität ein breiteres Konzept ist, das sich auf die Suche nach Sinn, Zweck und Transzendenz im Leben bezieht. Spiritualität kann sowohl religiöse als auch nicht-religiöse Aspekte umfassen. **
-
Wie kann man die tägliche Andacht in den Bereichen Spiritualität, Meditation und Selbstreflexion praktizieren, um innere Ruhe und Ausgeglichenheit zu fördern?
Um die tägliche Andacht in den Bereichen Spiritualität, Meditation und Selbstreflexion zu praktizieren, ist es wichtig, sich täglich Zeit für diese Praktiken zu nehmen. Dies kann durch das Schaffen eines festen Zeitplans oder das Einrichten eines speziellen Raums für diese Aktivitäten geschehen. Es ist auch hilfreich, sich auf die Gegenwart zu konzentrieren und achtsam zu sein, um den Geist zu beruhigen und innere Ruhe zu fördern. Darüber hinaus kann das Lesen inspirierender Texte, das Führen eines Tagebuchs oder das Praktizieren von Atemübungen dazu beitragen, die Selbstreflexion zu fördern und das innere Gleichgewicht zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.